Eine Mitarbeiterin wechselt intern die Funktion. HR passt den Eintrag an. Die IT richtet die neuen Zugriffe ein. Die zuständige Führungskraft überträgt ihr die Aufgaben. Der Wechsel gilt als abgeschlossen.
Im Finanzsystem kann die Mitarbeiterin allerdings weiterhin Lieferantenbankdaten ändern. Eine zusätzliche Stellvertretung erlaubt ihr, eigene Bestellungen freizugeben. Für offene Vorgänge aus der bisherigen Funktion wurde ein Nachfolger vorgeschlagen. Ob er die Verantwortung tatsächlich übernommen hat, ist ungeklärt.
Jede beteiligte Funktion hat einen Teil erledigt. Ob die einzelnen Teile zusammenpassen, bleibt offen.
Folgen Verantwortung, Befugnisse, tatsächliche Handlungsmöglichkeiten und Kontrollen den Veränderungen einer Person in der Organisation?
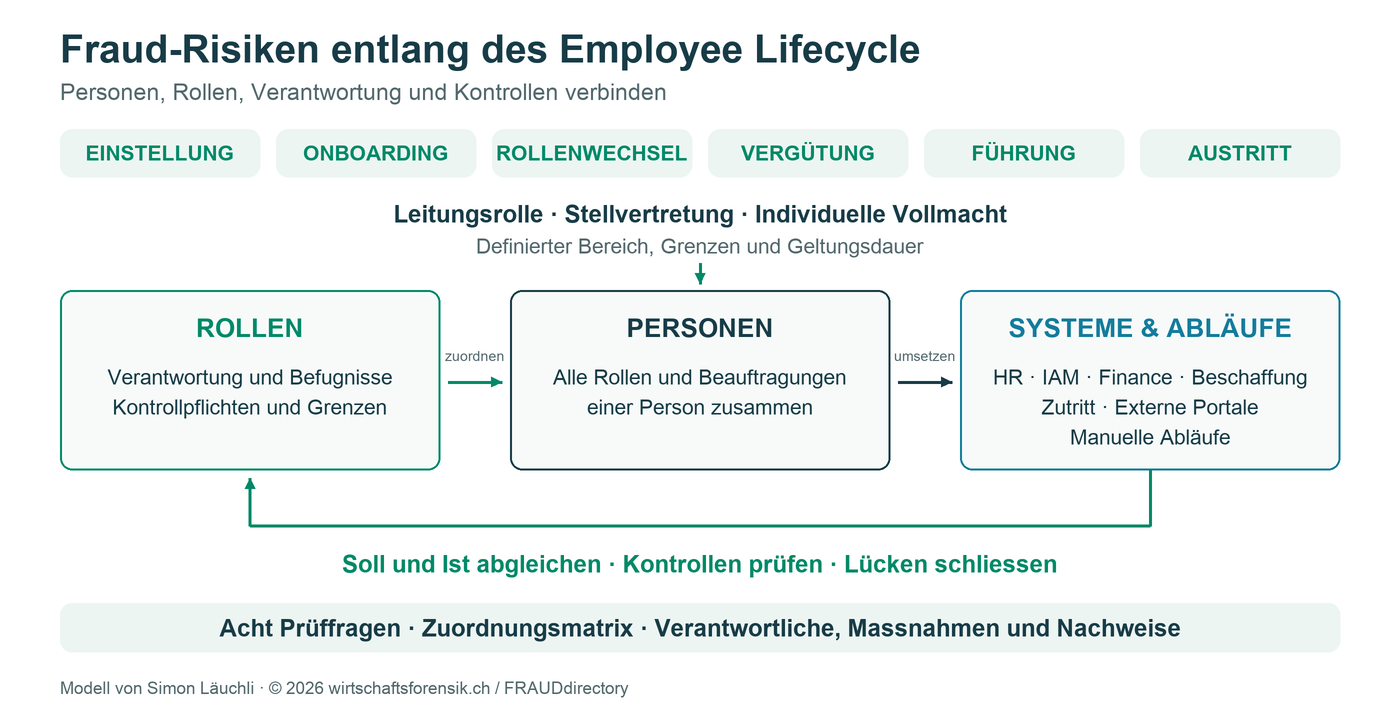
Diese Frage verbindet die sechs Vertiefungsartikel unserer Employee-Lifecycle-Serie. Das hier vorgestellte Praxismodell macht daraus eine gemeinsame Prüfung: mit acht Prüffragen, einer Zuordnungsmatrix und dem Abgleich zwischen Personen, Rollen und Systemen.
Sechs Perspektiven auf eine veränderliche Beziehung
Der ursprüngliche Grundlagenartikel hat den Employee Lifecycle als Perspektive auf Fraud-Risiken eingeführt. Seine sechs Betrachtungsbereiche bleiben der Ausgangspunkt:
| Bereich | Kontrollfrage | Vertiefung |
|---|---|---|
| HIRE – Einstellung | Sind Identität, Status und die Grundlage des organisatorischen Vertrauens hinreichend geklärt? | Identitätsrisiken beginnen im HR |
| ONBOARD – Eintritt und Einbindung | Welche Aufgaben, Befugnisse und Handlungsmöglichkeiten werden auf welcher Grundlage erteilt? | Onboarding macht aus Identität Zugriff |
| MOVE – Interner Wechsel | Was verändert sich, was muss enden und was bleibt weiterhin begründet? | Fraud Risk bei internen Rollenwechseln |
| REWARD – Ziele und Vergütung | Welches Verhalten wird belohnt, und wie wird die zugrunde liegende Leistung belegt? | Betrugsrisiken bei Leistungszielen und variabler Vergütung |
| MANAGE – Führung | Was geschieht, wenn Ziele, Weisungen und Kontrollanforderungen in Konflikt geraten? | Betrugsrisiken, wenn Führungskräfte Kontrollen ausser Kraft setzen |
| EXIT – Austritt | Welche Handlungsmöglichkeiten enden, und wer übernimmt die fortbestehende Verantwortung? | Betrugsrisiken beim Austritt: Zugriffsrechte entziehen und Verantwortung übergeben |
Die Bereiche überlagern sich. Führung und Anreize wirken während der gesamten Zusammenarbeit; interne Wechsel können sich mehrfach wiederholen. Stellvertretungen, Projektaufträge oder die Weiterbeschäftigung als externe Fachperson schaffen zusätzliche Übergänge.
Das Modell ergänzt diese Perspektive um eine einheitliche Prüfstruktur. Es unterstützt eine umfassendere Fraud-Risikobeurteilung: Welche organisatorischen Bedingungen ermöglichen Missbrauch, schwächen die Aufsicht oder erschweren die spätere Aufklärung?
Vier Dinge, die zusammenpassen müssen
Für die Prüfung unterscheiden wir vier Elemente:
- Verantwortung: Welche Aufgaben, Entscheidungen und Kontrollpflichten muss jemand wahrnehmen?
- Befugnisse: Was darf diese Person entscheiden, genehmigen oder delegieren – und innerhalb welcher Grenzen?
- Tatsächliche Handlungsmöglichkeiten: Was kann sie durch die Kombination ihrer Zugriffe, Konten, Vollmachten und praktischen Einflussmöglichkeiten tatsächlich bewirken?
- Kontrollen: Welche Vorkehrungen verhindern oder erkennen unangemessene Handlungen? Wer führt sie durch, und funktionieren sie im konkreten Ablauf?
Ein System kann eine Freigabe zulassen, für die der Person die fachliche Befugnis fehlt. Umgekehrt kann jemand eine Verantwortung tragen, ohne die dafür nötigen Informationen oder Zugriffe zu besitzen.
Deshalb verbindet das Modell drei Sichtweisen: Was ist für eine Rolle vorgesehen? Welcher konkreten Person ist es zugeordnet? Und wie wird diese Zuordnung in Systemen und Arbeitsabläufen tatsächlich umgesetzt?
Was gehört zur Rolle – und was zur Person?
Die Funktionsbezeichnung allein beantwortet diese Frage nicht. Für jede Zuordnung muss ihre fachliche Grundlage erkennbar sein:
- Fachliche Rolle: beispielsweise Bestellungen für eine definierte Einkaufseinheit vorbereiten.
- Organisatorische Zuständigkeit oder Leitungsrolle: beispielsweise Verantwortung für eine Division, ein Projekt oder einen bestimmten Personenkreis.
- Individuelle Beauftragung oder Vollmacht: beispielsweise eine befristete Stellvertretung oder eine persönliche Zeichnungsberechtigung.
Jede Zuordnung braucht einen konkreten Träger, einen Geltungsbereich, einen Beginn und eine passende Befristung oder Überprüfungsregel. Eine Vorgesetztenbeziehung kann dafür relevant sein. Sie begründet jedoch nicht automatisch eine finanzielle Freigabekompetenz. Auch die Einordnung als Mitarbeiter, Führungskraft oder externe Fachperson rechtfertigt für sich allein keine bestimmte Befugnis.
Die Rolle strukturiert die Zuordnung. Der Blick auf die Person zeigt, was daraus insgesamt entsteht. Zwei einzeln zulässige Rollen können derselben Person unvereinbare Handlungsmöglichkeiten geben. Die Prüfung muss deshalb ihre Konten, Systeme und zusätzlichen Beauftragungen zusammen betrachten.
Acht Prüffragen für einen gemeinsamen Blick
| Prüffeld | Gemeinsame Frage |
|---|---|
| 1. Identität und Status | Wer ist die Person, in welcher Beziehung steht sie zur Organisation und sind diese Angaben verlässlich? |
| 2. Aufgaben und Verantwortung | Wofür ist sie konkret verantwortlich und wer übernimmt bei Wechsel, Abwesenheit oder Austritt? |
| 3. Befugnisse | Was darf sie entscheiden, genehmigen oder delegieren – für welchen Bereich, in welchen Grenzen und bis wann? |
| 4. Handlungsmöglichkeiten | Was kann sie tatsächlich über alle Systeme, Rollen, Konten und Vollmachten hinweg bewirken? |
| 5. Unabhängige Kontrolle | Welche kritischen Kombinationen bestehen und wer prüft den konkreten Vorgang wirksam und unabhängig? |
| 6. Anreize und Führung | Welche Erwartungen können Manipulation fördern und kann einer problematischen Anweisung widersprochen werden? |
| 7. Übergänge und Ausnahmen | Was wird erteilt, beendet, befristet oder übertragen und wer nimmt offene Aufgaben ausdrücklich an? |
| 8. Nachvollziehbarkeit | Ist belegbar, wer wann verantwortlich und befugt war, was geschah und welche Kontrolle tatsächlich wirkte? |
Zu jeder Antwort gehören ihre Grundlage und die noch offenen Punkte. «Ungeklärt» ist dabei eine hilfreiche Feststellung: Sie macht eine bisherige Annahme sichtbar und schafft einen konkreten Prüfauftrag.
Die Fragen verbinden technische Bedingungen mit menschlichem Verhalten. Druck zur schnellen Abwicklung kann eine sauber konfigurierte Kontrolle unterlaufen. Gleichzeitig kann eine gewissenhafte Mitarbeiterin Befugnisse ansammeln, deren Zusammenwirken nie geprüft wurde.
Das Praxisbeispiel: Leas Wechsel in den Einkauf
Im fiktiven Beispiel wechselt Lea am 1. Dezember von der Lieferantenstammdatenpflege in den operativen Einkauf. Zu ihrer neuen Rolle gehört das Vorbereiten von Bestellungen. Eine separat genehmigte Stellvertretung erlaubt ihr ausserdem, bis zum 14. Dezember bestimmte Bestellungen anderer Personen innerhalb festgelegter Grenzen freizugeben.
Bei einer Prüfung am 3. Dezember zeigt sich: Ihre bisherigen Stammdatenrechte sind weiterhin aktiv. Über die zusätzliche Freigaberolle kann sie eigene Bestellungen genehmigen. Die technische Berechtigung besitzt kein Ablaufdatum. Zwölf offene Stammdatenvorgänge sollen an Amir übergehen; seine Kapazität, die benötigten Zugriffe und die Annahme der Übergabe sind noch nicht bestätigt.
Die Zuordnungsmatrix stellt den vorgesehenen Zustand den tatsächlichen Beobachtungen gegenüber:
| Verantwortung, Befugnis oder Kontrolle | Vorgesehene Zuordnung | Beobachtung und nächster Schritt |
|---|---|---|
| Bestellungen vorbereiten | Leas neue Einkaufsrolle, gültig ab 1. Dezember. | Neue Funktionen sind eingerichtet. Ihr tatsächlicher Umfang muss mit der genehmigten Rolle abgeglichen werden. |
| Fremde Bestellungen freigeben | Leas individuelle Stellvertretung bis 14. Dezember. | Selbstfreigabe ist möglich; die technische Befristung fehlt. Beides korrigieren und die Wirkung prüfen. |
| Bankdatenänderungen erfassen | Amirs Stammdatenrolle; unabhängige Prüfung bleibt erforderlich. | Lea besitzt weiterhin Zugriff, Amirs benötigte Rechte sind unbestätigt. Übergang und allfällige begründete Ausnahme klären. |
| Zwölf offene Vorgänge nachverfolgen | Amir, mit den notwendigen Informationen, Befugnissen und Kapazitäten. | Übernahme noch offen. Annahme bestätigen lassen und bis dahin eine Übergangsverantwortung festlegen. |
| Bankdatenänderungen unabhängig prüfen | Noras Kontrollrolle; eigene Erfassungen sind ausgeschlossen. | Die Kontrolle ist vorgesehen. Befugnisgrundlage und tatsächliche Durchführung im Ablauf prüfen. |
Der vollständige Arbeitsnachweis ergänzt für jede Zuordnung Geltungsbereich, Dauer, Genehmigung, Beleg sowie eine zuständige Person und einen Termin für die Klärung.
Ein Missbrauch ist nicht festgestellt. Aus Stammdatenzugriff und Bestellfreigabe folgt auch nicht automatisch eine Befugnis zur Zahlungsauslösung. Nachgelagerte Prüfungen und Zahlungskontrollen müssen gesondert betrachtet werden.
Die festgestellten Lücken lassen sich trotzdem konkret bearbeiten. Die fachlich verantwortliche Person definiert den zulässigen Umfang der Bestellfreigabe. Die technische Zuständigkeit setzt ihn um. Eine geeignete Prüfung bestätigt anschliessend, dass Lea berechtigte fremde Bestellungen freigeben kann, eigene jedoch nicht. Auch das Ende der Stellvertretung muss wirksam umgesetzt sein.
Bei den offenen Vorgängen genügt es nicht, Amirs Namen einzutragen. Es muss feststehen, was er erhält, ab wann er zuständig ist, ob er handeln kann und ob er die Übergabe angenommen hat. Solange das offen ist, hält eine ausdrücklich benannte Übergangsverantwortung die Aufgaben unter Kontrolle.
Die Übertragung von Verantwortung ist selbst eine Kontrollhandlung. Der Entzug bisheriger Zugriffe belegt noch nicht, dass jemand anderes die verbleibenden Aufgaben wahrnehmen kann.
Auch die Anreizfrage wird im Beispiel greifbar: Wird ein Wechsel allein daran gemessen, wie schnell das Ticket geschlossen ist, können ungeklärte Freigaben und Übergaben hinter dem Status «erledigt» verschwinden. Die gemeinsame Prüfung hält diese Bedingungen sichtbar.
Systemübergreifend prüfen, Zuständigkeiten konkret halten
HR-System, Identitäts- und Zugriffsverwaltung, Finance, Beschaffung, Zutritt und externe Portale bilden unterschiedliche Ausschnitte ab. Manuelle Abläufe und informelle Arbeitsweisen können zusätzliche Handlungsmöglichkeiten schaffen, die in keiner einzelnen Berechtigungsliste erscheinen.
Für die Systemarchitektur ergibt sich daraus eine Anforderung: Für jede relevante Information braucht es eine klar verantwortliche Stelle und eine massgebende Quelle. HR kann Beschäftigungsstatus und Wirksamkeitsdatum eines Wechsels verantworten. Die fachliche Zuständigkeit genehmigt Einkaufskompetenzen. Die Systemverantwortlichen setzen die Berechtigungen um. Eine Prüfung zeigt anschliessend, ob die vorgesehenen Grenzen tatsächlich greifen.
Für Systemanbieter und Integrationsteams bietet das Modell damit eine Grundlage für Daten- und Funktionsmodelle: Person, fachliche Rolle, Zuordnungsgrundlage, Geltungsbereich, Zeitraum, Genehmigung und technische Umsetzung müssen miteinander verknüpft werden können. Sollzustand und beobachteter Istzustand müssen unterscheidbar bleiben. Ihre Veränderung braucht eine nachvollziehbare Historie.
Ein Abteilungs-, Funktionsstufen- oder Vorgesetztenfeld sollte finanzielle Berechtigungen nur dann steuern, wenn eine ausdrückliche, genehmigte fachliche Regel diesen Zusammenhang begründet. Andernfalls verteilt die Integration dieselbe ungeprüfte Annahme lediglich auf mehrere Systeme.
Die gemeinsame Prüfung braucht eine koordinierende Zuständigkeit und konkrete Verantwortliche für die einzelnen Massnahmen. Leitungsrollen und Prozessverantwortliche klären Aufgaben und Befugnisse. HR bestätigt die personelle Veränderung. Finance und Beschaffung prüfen Freigabekompetenzen und Funktionstrennung. Die IT macht die tatsächlichen Zugriffe sichtbar. Compliance und Risikomanagement können die Ausgestaltung hinterfragen. Die interne Revision kann Aufbau und Wirksamkeit unabhängig beurteilen; die operativen Entscheidungen bleiben beim Management.
Der daraus entstehende Audit Trail sollte Genehmigung, fachliches Wirksamkeitsdatum, technische Umsetzung und anschliessende Prüfung unterscheiden. Diese Zeitpunkte können auseinanderliegen. Ihre Dokumentation hilft, eine vorübergehende Gefährdung nachzuvollziehen. Ein aktives Konto allein beweist dabei nicht, wer tatsächlich gehandelt hat.
Fachliche Grundlagen und Grenzen
Simon Läuchli hat das Modell auf der Grundlage veröffentlichter Kontrollprinzipien und seiner beruflichen Erfahrung an der Schnittstelle von HR, Technologie und Governance entwickelt. Die acht Prüffragen, die Zuordnungsmatrix und ihre Verbindung mit dem Employee Lifecycle bilden seine redaktionelle Synthese, herausgegeben über wirtschaftsforensik.ch / FRAUDdirectory.
- U.S. Government Accountability Office (GAO, USA), Green Book 2025: Die Zuordnung von Verantwortung und Befugnissen, der Umgang mit Veränderungen sowie die Überwachung des Kontrollsystems liefern fachliche Anknüpfungspunkte. Relevant sind insbesondere die Prinzipien 3, 9 und 16.
- National Institute of Standards and Technology (NIST, USA), SP 800-53 Rev. 5: AC-5 behandelt systemübergreifende Funktionstrennung, AC-6 die Begrenzung auf erforderliche Berechtigungen, PS-5 Zugriffsänderungen bei internen Wechseln und PS-4 den Austritt. Diese Bausteine stützen die Fragen nach Handlungsmöglichkeiten und Übergängen. Siehe den NIST-Quelleneintrag.
- United States Department of Justice (DOJ, USA), Evaluation of Corporate Compliance Programs, September 2024: Führungsverhalten und Vergütungspraktiken liefern Anknüpfungspunkte für die Prüfung von Anreizen und gelebten Kontrollen. Relevant sind die Abschnitte II.A und II.C.
Die Publikationen stammen aus den USA und verfolgen unterschiedliche Zwecke. Hier dienen sie als fachliche Referenzen für die Kontrollgestaltung; ihre rechtliche Anwendbarkeit hängt vom jeweiligen Kontext ab. Sie stützen einzelne Bausteine und bestätigen oder validieren das Gesamtmodell nicht.
Das Modell ist eine praktische Prüfstruktur. Es prognostiziert kein individuelles Fehlverhalten und bildet nicht sämtliche Betrugsformen ab. Eine empirische Validierung steht aus. Dokumentierte Anwendungen sollen deshalb helfen, seinen praktischen Nutzen zu beurteilen und es weiterzuentwickeln. Zusammenwirken mehrerer Beteiligter, das Ausserkraftsetzen von Kontrollen durch das Management und unvollständige Belege bleiben auch bei formal klaren Zuordnungen relevant.
Das Modell praktisch anwenden
Der kostenlose Risk-Check: Interner Rollenwechsel setzt das Modell erstmals als interaktive Arbeitshilfe um. Du kannst Leas fiktiven Wechsel im Einkauf nachvollziehen oder einen Rollenwechsel in Deinem Unternehmen prüfen.
Erfasse die Zuordnungen, bearbeite die acht Prüffragen und halte offene Massnahmen fest. Das Tool steht auf Deutsch und Englisch zur Verfügung. Fälle lassen sich lokal als Datei speichern und später wieder laden; die Ergebnisansicht kann als PDF gedruckt werden. Die Fallangaben bleiben im Browserfenster und werden nicht an die Website übermittelt. Für eine spätere Weiterbearbeitung musst Du den Fall als Datei sichern.
Das Ergebnis beruht auf Deinen Eingaben. Es macht offene Arbeit sichtbar und unterstützt die gemeinsame Prüfung. Eine Betrugswahrscheinlichkeit oder ein unabhängiges Prüfungsurteil liefert es nicht.
Beginne mit einem konkreten Übergang. Beziehe die Personen ein, die seine fachlichen, personellen und technischen Voraussetzungen kennen. Klärt gemeinsam, was sich verändert, wer die fortbestehende Verantwortung übernimmt und womit die Umsetzung belegt wird.
Ein Übergang ist abgeschlossen, wenn die vorgesehenen Verantwortungen, Befugnisse und Kontrollen mit den tatsächlichen Handlungsmöglichkeiten in Einklang stehen.